Ransomware: Cómo Prevenir y Responder a Ataques
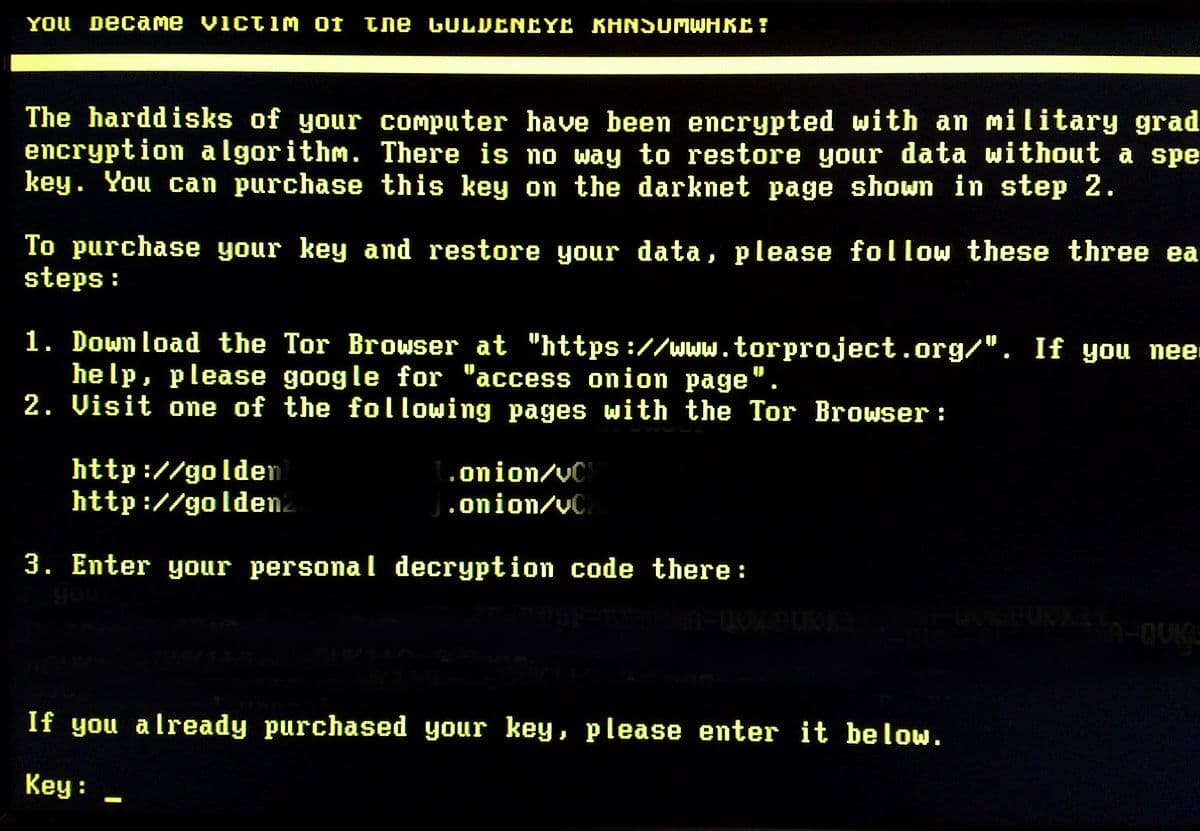
El ransomware sigue siendo una de las amenazas más devastadoras para organizaciones de todos los tamaños. Este tipo de malware cifra los datos de la víctima y exige un rescate a cambio de la clave de descifrado. En este artículo, exploramos estrategias para prevenir ataques de ransomware y pasos a seguir si tu organización es afectada.
¿Qué es el ransomware?
El ransomware es un tipo de software malicioso que cifra los archivos del sistema atacado, haciendo que sean inaccesibles para los usuarios legítimos. Los atacantes luego exigen un pago (generalmente en criptomonedas) a cambio de la clave que permite descifrar los archivos.
Los ataques de ransomware generalmente se propagan a través de:
- Correos electrónicos de phishing
- Vulnerabilidades de seguridad no parcheadas
- Descargas maliciosas
- Conexiones de Escritorio Remoto (RDP) expuestas
- Ingeniería social
Medidas de prevención efectivas
1. Mantener sistemas actualizados
Las actualizaciones de seguridad son fundamentales para protegerse contra el ransomware. Los atacantes frecuentemente explotan vulnerabilidades conocidas para las que ya existen parches.
# Ejemplo de comando para actualizar sistemas Linux
sudo apt update && sudo apt upgrade -y

# Verificar actualizaciones disponibles en Windows (PowerShell)
Get-WindowsUpdate
2. Implementar copias de seguridad efectivas
Las copias de seguridad son la mejor defensa contra el ransomware. Asegúrate de que tus copias de seguridad:
- Se realicen regularmente (diaria o semanalmente)
- Se almacenen offline o en un sistema aislado
- Sean probadas periódicamente para verificar su integridad
- Incluyan todos los datos críticos
Importante: Las copias de seguridad deben estar desconectadas de la red o utilizar sistemas que prevengan modificaciones no autorizadas. De lo contrario, también podrían ser cifradas durante un ataque.
3. Implementar segmentación de red
La segmentación de red limita el movimiento lateral de los atacantes y puede contener la propagación del ransomware.
Implementa:
- VLANs para separar departamentos y sistemas críticos
- Firewalls internos entre segmentos
- Control de acceso basado en el principio de mínimo privilegio
4. Capacitar a los empleados
Los empleados son la primera línea de defensa. Asegúrate de que estén capacitados para:
- Identificar y reportar correos de phishing
- Seguir prácticas seguras de navegación web
- Evitar descargar y ejecutar archivos sospechosos
- Utilizar contraseñas fuertes y autenticación multifactor
Plan de respuesta a incidentes de ransomware
Si tu organización es víctima de un ataque de ransomware, es crucial actuar rápidamente siguiendo un plan estructurado.
Paso 1: Aislar los sistemas afectados
Desconecta inmediatamente los dispositivos infectados de la red para prevenir la propagación. Esto puede incluir:
- Desconectar cables de red
- Deshabilitar Wi-Fi
- Apagar sistemas críticos no infectados como medida preventiva
Paso 2: Notificar a las partes responsables
Comunica el incidente a:
- Equipo de respuesta a incidentes interno
- Proveedores de servicios de seguridad
- Autoridades legales (dependiendo de la gravedad)
- Agencias reguladoras (si aplica por sector)
Paso 3: Identificar el alcance y la variante
Determina qué sistemas están afectados y qué tipo de ransomware está involucrado. Herramientas como ID Ransomware pueden ayudar a identificar la variante específica.
Paso 4: Recuperación
En función de tu preparación, tienes varias opciones:
- Restaurar desde copias de seguridad (opción preferida)
- Utilizar herramientas de descifrado (disponibles para algunas variantes)
- Considerar el pago del rescate (último recurso, no garantiza recuperación)
Paso 5: Análisis post-incidente
Una vez superado el incidente, realiza un análisis exhaustivo:
- Identifica el vector de entrada
- Documenta lecciones aprendidas
- Mejora el plan de respuesta
- Implementa controles adicionales para prevenir futuros ataques
Consideraciones sobre el pago de rescates
El pago de rescates es un tema controversial. Considera que:
- No hay garantía de recuperar tus datos
- Financias actividades criminales
- Puedes convertirte en objetivo recurrente
- Puede ser ilegal en algunos países o contextos
Las autoridades generalmente recomiendan no pagar, pero cada organización debe evaluar su situación específica.
Conclusión
El ransomware sigue evolucionando y representa una amenaza significativa para cualquier organización. La mejor estrategia combina medidas preventivas sólidas con un plan de respuesta bien definido.
Recuerda que la inversión en seguridad siempre será menor que el costo potencial de un ataque exitoso, que puede incluir pérdida de datos, tiempo de inactividad, daño reputacional y consecuencias legales.
En SIMPLE, podemos ayudarte a evaluar tu nivel de preparación contra ransomware y desarrollar estrategias de prevención adaptadas a tu organización. Contáctanos para más información.
Etiquetas:
- Ransomware
- Prevención
- Respuesta a Incidentes